
GitHub: права за security advisories и GHES 3.23 RC
GitHub публикува на 19 и 20 ноември няколко промени, които засягат най-вече екипи с корпоративни планове: права за работа със security advisories с обща достъпност, release candidate на GitHub Enterprise Server 3.23, миграции от Azure DevOps и RHEL образи за хоствани runner-и. За повечето организации най-полезна е първата, защото позволява да дадете достъп до доклади за уязвимости, без да правите когото и да е администратор.
Права за security advisories без администраторски достъп
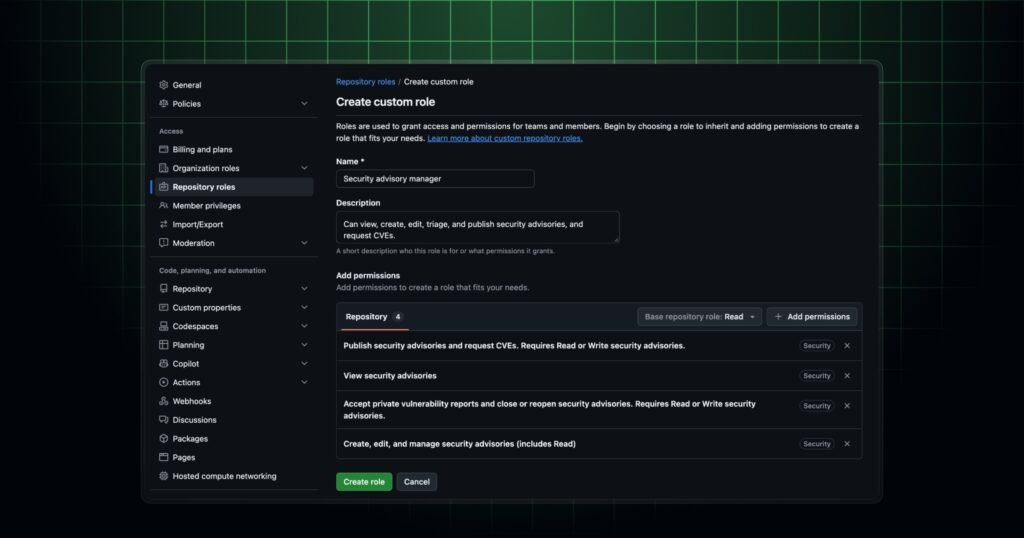
Собствениците на организации вече могат да дават на хора работа със security advisories и с частните доклади за уязвимости чрез персонализирани роли на ниво хранилище. Досега това често означаваше човекът да стане администратор на хранилището или да получи организационната роля security manager, а и двете дават много повече права от нужното.
Когато създавате или редактирате персонализирана роля, в раздел „Security“ се появяват четири нови разрешения:
- преглед на security advisories;
- създаване, редакция и управление на security advisories;
- приемане на частни доклади за уязвимости и затваряне или повторно отваряне на advisories;
- публикуване на security advisories и заявка за CVE.
Има едно ограничение, което е добре да знаете предварително: сливането на промени от временния частен fork все още изисква администратор на хранилището или security manager. Функцията е налична за планове с персонализирани роли на хранилище, включително GitHub Enterprise Cloud.
Защо това е по-важно, отколкото изглежда
Работата по уязвимост обикновено минава през малък кръг хора: човек, който получава доклада, друг, който пише поправката, и трети, който публикува advisory и иска CVE. Новите разрешения позволяват тези три стъпки да се разпределят по отделни роли. Това следва принципа на най-малките права и улеснява одита: ясно е кой какво може да направи. Ако вече разглеждате инструменти за сигурност на кода, в каталога на Podbrano има например Aikido Security, който е насочен към сигурността на това, което разработчиците създават и пускат.
GitHub Enterprise Server 3.23: release candidate
GitHub обяви release candidate на GHES 3.23. Това още не е крайната версия, така че е подходящо за тестова среда, а не за продукционна инсталация. Основните подобрения в обявлението са:
- Филтри в проектите. Изгледите на проектите могат да комбинират условия с OR, AND и скоби, например (status:Done OR status:Todo) is:issue.
- AI откриване на тайни. Работи на процесор, без GPU и без изходяща връзка, в public preview. За организации със затворена мрежа това е същественото.
- Злонамерени пакети. Advisories за злонамерени пакети вече покриват PyPI, Maven, RubyGems, NuGet, Go, Rust и Composer, а не само npm.
- Dependabot. По подразбиране изчаква три дни, преди да отвори pull заявки за обновяване на версии.
- OAuth токени. Могат да изтичат след осем часа. За нови приложения това е по подразбиране, за съществуващите е по избор (public preview).
- Redis. Основният Redis може да се премести на отделен сървър.
Забавянето от три дни при Dependabot е интересна промяна в поведението: целта е да не се отварят заявки за обновяване веднага след излизане на нова версия на пакет. Ако екипът ви разчита на бързи автоматични обновявания, проверете настройките след надграждането.
Миграции от Azure DevOps с обща достъпност
Enterprise Live Migrations от Azure DevOps Services към GitHub Enterprise Cloud с data residency вече са с обща достъпност. Миграцията може да се стартира от портала на Azure DevOps или от неговия CLI и включва проверка преди старта. Промените се синхронизират непрекъснато, така че екипите продължават да работят, а накрая следва кратко превключване.
Прехвърлят се Git историята, клоновете, таговете и pull заявките, а политиките за клонове от Azure DevOps се преобразуват в branch rulesets на GitHub. Azure Boards и Pipelines остават в Azure DevOps и могат да се свържат към мигрираното хранилище. С други думи, това не е пълно напускане на Azure DevOps, а поетапно преместване на кода.
RHEL образи за runner-и и GitHub Desktop
RHEL 9 и RHEL 10 образите за хоствани по-големи runner-и са с обща достъпност след public preview през юни 2026 г., проведен с Red Hat. За да ги ползвате, създавате нов Linux x64 по-голям runner и избирате RHEL образ от партньорските. Съществуващите preview runner-и и работни процеси не изискват действие. Образите са за планове GitHub Team и GitHub Enterprise Cloud.
GitHub Desktop 3.7.0 добавя поддръжка на няколко акаунта на един и същ хост: GitHub.com, GitHub Enterprise Server и GHE.com, без фиксиран лимит. Всяко хранилище може да се свърже с конкретен акаунт и той да се смени по-късно от настройките на хранилището или от контекстното меню. Съществуващите хранилища се прехвърлят автоматично към акаунта, който вече се ползва. Настройката е в Settings/Options > Accounts. За фрийлансъри и консултанти, които работят с лични и клиентски акаунти, това премахва досадно излизане и влизане.
Какво да направите сега
- Ако поддържате open source проекти или вътрешни хранилища с чувствителен код, прегледайте кой има права над advisories и дали част от тях могат да минат на по-тесни персонализирани роли.
- Ако ползвате GHES, пуснете 3.23 RC в тестова среда и проверете поведението на Dependabot и OAuth токените, преди финалната версия.
- Ако планирате миграция от Azure DevOps, преценете коя част остава там (Boards, Pipelines) и коя се прехвърля.
- Ако ваш екип използва RHEL, тествайте новите образи на по-големи runner-и.
За по-ранните промени около Copilot прочетете нашите материали за Copilot code review и за спрените модели на Copilot. Още новини има в раздел Новини.
Източници
- GitHub Changelog: Security advisory permissions are now generally available (20.11.2026 г.)
- GitHub Changelog: GitHub Enterprise Server 3.23 release candidate (20.11.2026 г.)
- GitHub Changelog: Enterprise Live Migrations from Azure DevOps generally available (19.11.2026 г.)
- GitHub Changelog: Red Hat Enterprise Linux runner images now generally available (19.11.2026 г.)
- GitHub Changelog: GitHub Desktop now supports multiple accounts per host (19.11.2026 г.)
Свързани инструменти от каталога
Споменати в тази новина
Коментари
Регистрацията отнема минута. Първият ти коментар минава през бърза проверка, после се публикуват веднага.